Webinár o riešení incidentov pomocou Suricaty
Predchádzajúci webinár o Suricate v domácom labe mal o mesiac neskôr, v marci, pokračovanie v podobe ďalšieho webinára o riešení incidentov pomocou Suricaty. Opať šlo o oficiálny webinár pre Open Information Security Foundation (OISF), organizáce, ktorá stojí za vývojom Suricaty. Suricata je nástroj na detekciu útokov v sieťovej komunikácii, Intrusion Detection System (IDS). A tak sme ho teda využili na detekciu a následnú analýzu incidentu v malej labovej sieti.
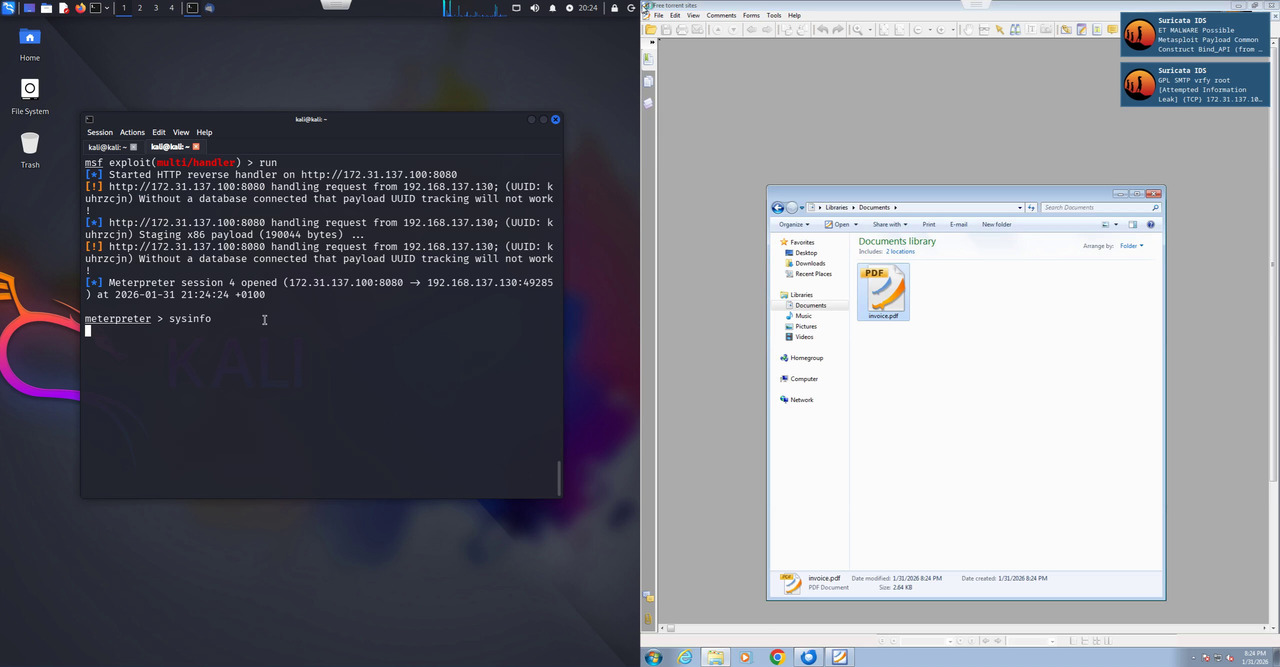
Na úvod webinára sme si povedali trocha teórie o procese riešenia incidentov a potom sme pokračovali viac-menej tam, kde sme skončili predchádzajúci webinár. Ukážkou kybernetického útoku s infikovaným PDF súborov v prílohe emailu, ktoré umožnilo útočníkovi získať kontrolu nad napadnutým počítačom obete.
Záznam z tohto útoku sme spracovali pomocou Suricaty a nahrali do ho platformy ObenObserve, ktorá slúži na pohodlnú analýzu logov prostredníctvom webového prehliadača. Logy v OpenObserve môžeme nielen prezerať, ale aj filtrovať, vizualizovať a vytvárať si rôzne dashboardy na rýchle prehľady. Presne takéto dashboardy sme mali dopredu pripravené, a tak nebol problém v rámci webinára analyzovať celý incident.
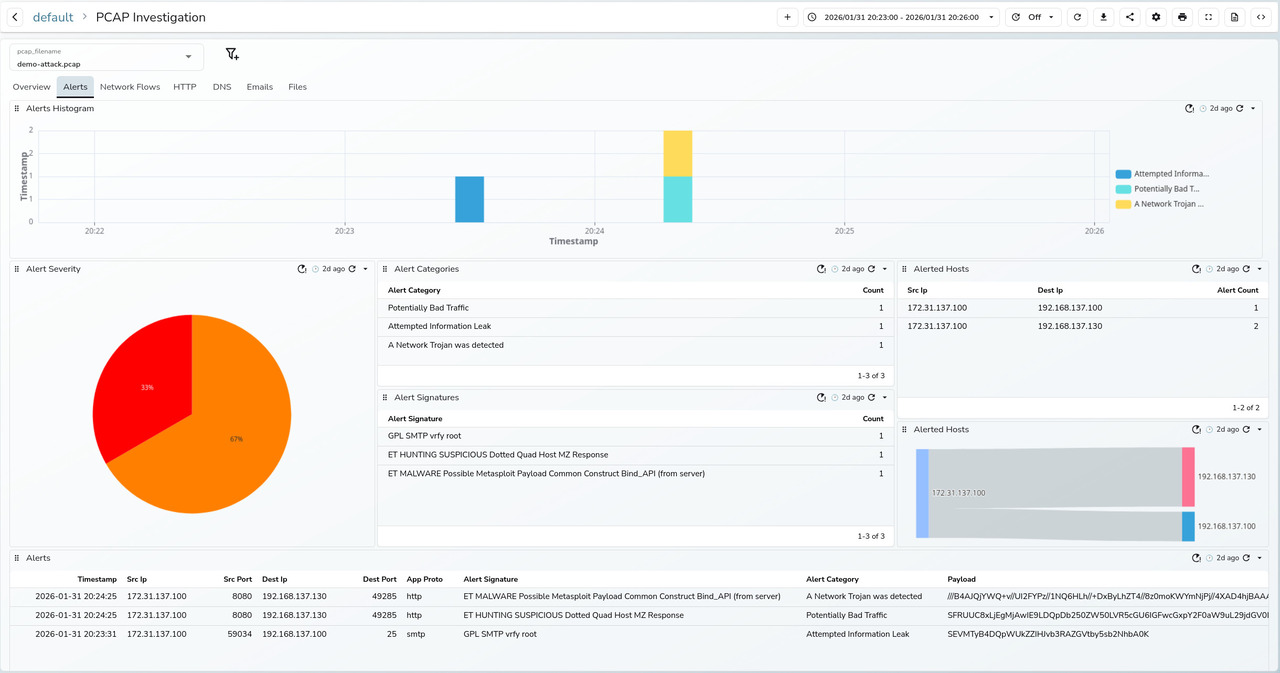
Postupne sme prešli základný prehľad zaznamenanej sieťovej aktivity, alerty a detekcie zo Suricaty, sieťové spojenia, webovú aktivitu, emaily aj extrahované súbory. To nám umožnilo urobiť dostatočne podrobnú analýzu aj bez logov operačného systému, antimalvéru či iných nástrojov nainštalovaných priamo na počítači obete.
Z webinára je dostupný záznam, prezentácia, konfiguračné súbory, OpenObserve dashboardy aj dáta z ukážkového incidentu.
Referencie: